 Đoàn đại biểu Quốc hội và Hội đồng nhân dân
Đại biểu Trịnh Ngọc Phương kiến nghị phân định rõ trách nhiệm bảo đảm an ninh dữ liệu, nhất là đối với chính quyền cấp xã
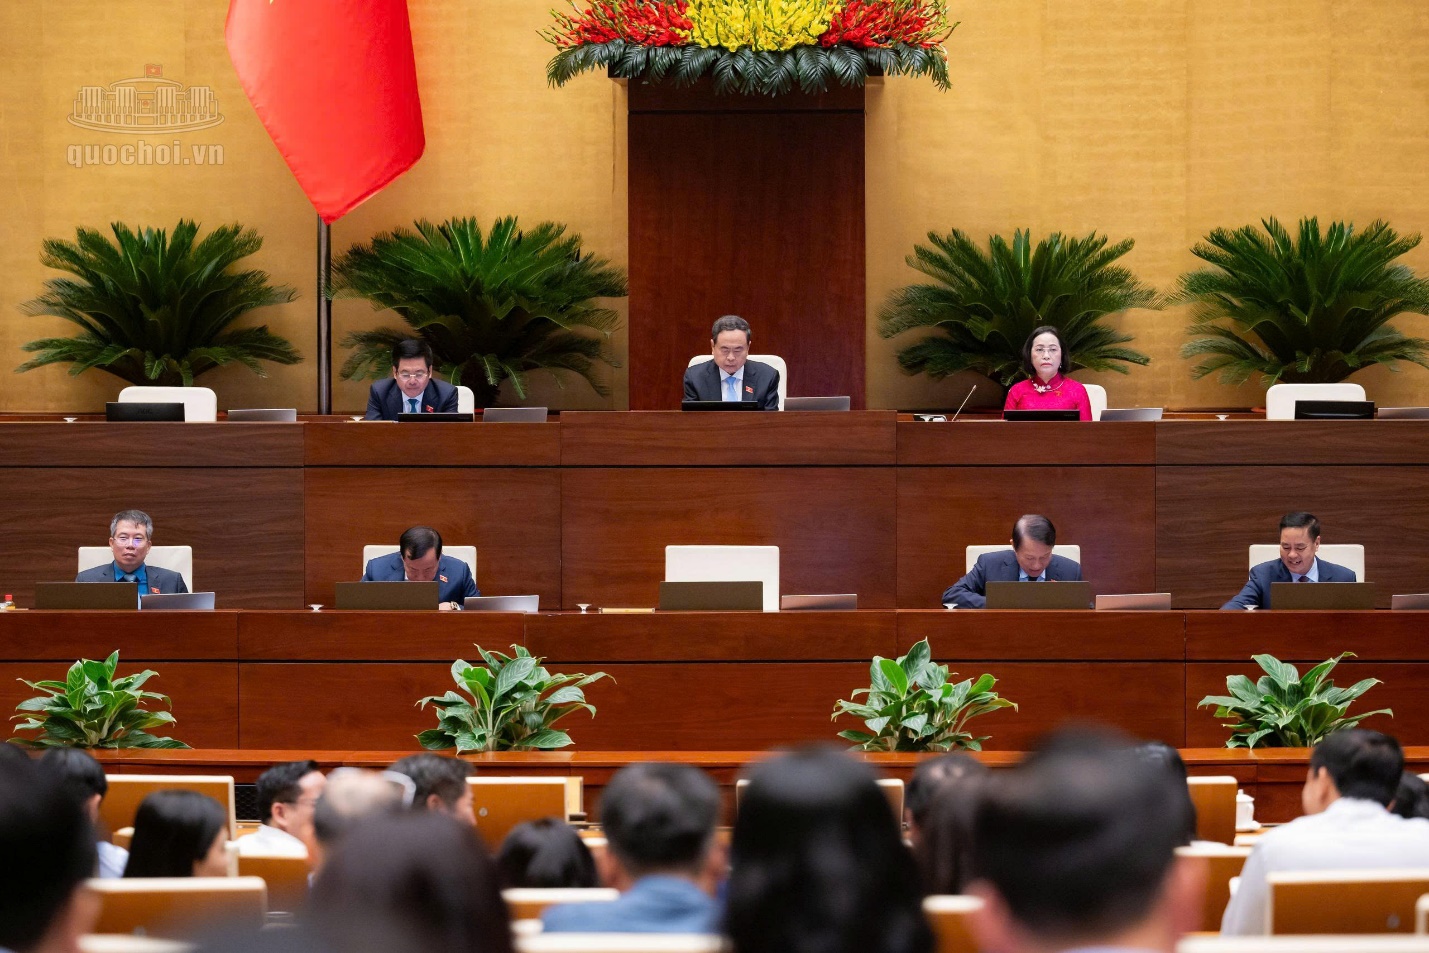
Hình: Quang cảnh hội trường
Sáng ngày 04/11/2026, tham gia thảo luận tại Hội trường về dự án Luật An ninh dữ liệu, đại biểu Trịnh Ngọc Phương - Tỉnh ủy viên, Bí thư Đảng ủy, Chủ tịch HĐND phường Gò Dầu thống nhất cao với sự cần thiết ban hành Luật. Tuy nhiên, đại biểu đề nghị cơ quan soạn thảo tiếp tục rà soát mối liên kết giữa một số điều khoản, nhằm bảo đảm khi Luật đi vào thực hiện sẽ xác định rõ trách nhiệm của từng chủ thể, bảo vệ quyền lợi của người dân và tránh phát sinh vướng mắc trong thực tiễn.
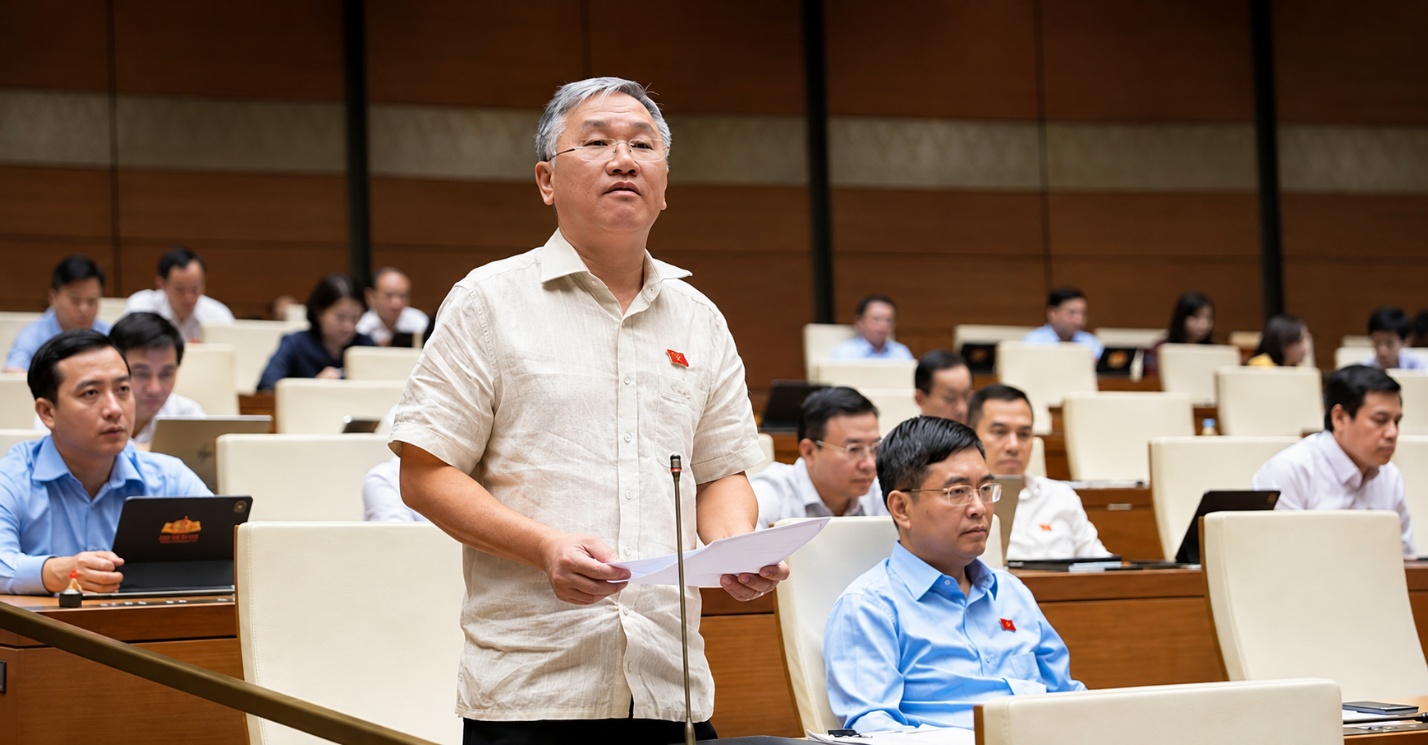
Hình: Đại biểu Trịnh Ngọc Phương - Bí thư Đảng ủy, Chủ tịch HĐND phường Gò Dầu
Để góp phần hoàn thiện dự thảo Luật, đại biểu Trịnh Ngọc Phương tham gia góp ý một số nội dung cụ thể như sau:
Thứ nhất, về phân định trách nhiệm giữa chủ quản dữ liệu, đơn vị vận hành và nhà cung cấp dịch vụ, liên quan đến Điều 13, Điều 15, Điều 22, Điều 23 và Điều 26.
Theo đại biểu, các điều khoản này đã quy định trách nhiệm ở nhiều công đoạn: Điều 13 về hạ tầng và dịch vụ dữ liệu; Điều 15 về ứng dụng công nghệ, trí tuệ nhân tạo; Điều 22 về giám sát, ứng phó sự cố; Điều 23 về biện pháp kỹ thuật khẩn cấp; Điều 26 về quản lý nhà nước và xử lý vi phạm. Tuy nhiên, các quy định cần được kết nối thành một cơ chế trách nhiệm thống nhất. Thực tế, một cơ quan có thể trực tiếp thu thập, khai thác dữ liệu nhưng hệ thống lưu trữ, máy chủ và các biện pháp kỹ thuật lại do đơn vị khác quản lý. Khi xảy ra sự cố, nếu chỉ căn cứ vào tư cách chủ quản dữ liệu để quy trách nhiệm thì chưa phản ánh đầy đủ quyền hạn và khả năng kiểm soát của từng chủ thể. Ngược lại, nhà cung cấp dịch vụ cũng không thể chỉ viện dẫn hợp đồng để loại trừ trách nhiệm đối với lỗi kỹ thuật thuộc phạm vi của mình.
Từ đó, đại biểu đề nghị bổ sung nguyên tắc: chủ quản dữ liệu chịu trách nhiệm về mục đích, phạm vi và việc tổ chức quản lý, khai thác dữ liệu; đơn vị vận hành và nhà cung cấp dịch vụ chịu trách nhiệm đối với hệ thống, hạ tầng và nghĩa vụ kỹ thuật thuộc phạm vi quản lý của mình. Đồng thời, cần kết nối Điều 22 với Điều 23 để làm rõ ai có nghĩa vụ phát hiện, báo cáo sự cố; ai có quyền quyết định biện pháp khẩn cấp; ai trực tiếp thực hiện và ai chịu trách nhiệm nếu chậm xử lý hoặc áp dụng biện pháp vượt quá phạm vi cần thiết.
Thứ hai, cần quy định rõ trách nhiệm và điều kiện bảo đảm an ninh dữ liệu đối với chính quyền cấp xã, liên quan đến Điều 13, Điều 22, Điều 24 và Điều 26.
Đại biểu cho rằng đây là vấn đề có ý nghĩa thực tiễn trong mô hình chính quyền địa phương hai cấp hiện nay. Cấp xã là nơi trực tiếp tiếp xúc với người dân, tiếp nhận và giải quyết các thủ tục liên quan đến dữ liệu dân cư, đất đai, hộ tịch, an sinh xã hội. Tuy nhiên, cơ sở dữ liệu, phần mềm, máy chủ và hạ tầng kỹ thuật trong nhiều trường hợp lại do cấp tỉnh hoặc đơn vị cung cấp dịch vụ quản lý tập trung.
Như vậy, cấp xã trực tiếp khai thác, sử dụng dữ liệu nhưng không phải lúc nào cũng có quyền kiểm soát toàn bộ hệ thống. Trong khi đó, khoản 9 Điều 26 quy định trách nhiệm của người đứng đầu trong tổ chức thực hiện quy chế bảo vệ an ninh dữ liệu. Nếu không phân định rõ, có thể dẫn đến tình trạng cấp xã phải chịu trách nhiệm đối với những sự cố nằm ngoài quyền hạn và khả năng kiểm soát của mình. Do đó, đại biểu đề nghị làm rõ trách nhiệm của cấp xã gắn với phạm vi quản lý, khai thác và sử dụng dữ liệu được giao; đồng thời xác định trách nhiệm của cơ quan cấp tỉnh, đơn vị vận hành và nhà cung cấp đối với hệ thống dùng chung.
Bên cạnh đó, đối với Điều 24 cần quan tâm cơ chế bảo đảm nhân lực và hỗ trợ kỹ thuật cho cấp xã. Không nhất thiết phải thành lập bộ phận chuyên trách ở từng xã, nhưng cần có đầu mối được phân công, quy trình báo cáo, chuyển cấp và phối hợp ứng cứu sự cố; cơ quan quản lý hệ thống phải có trách nhiệm hỗ trợ kỹ thuật kịp thời. Đồng thời, đại biểu cũng đề nghị có quy định thống nhất về việc sử dụng nền tảng số và công cụ trí tuệ nhân tạo trong hoạt động công vụ, xác định rõ loại dữ liệu nào được phép đưa lên nền tảng bên ngoài, loại dữ liệu nào không được phép sử dụng trên các nền tảng chưa được kiểm soát.
Thứ ba, về bảo vệ quyền và lợi ích hợp pháp của người dân khi dữ liệu bị xâm phạm, liên quan đến Điều 22, Điều 23 và Điều 26.
Theo đại biểu, Điều 22 đã quy định nghĩa vụ báo cáo sự cố với cơ quan có thẩm quyền. Tuy nhiên, cần phân biệt rõ nghĩa vụ báo cáo với nghĩa vụ thông báo cho người có dữ liệu bị ảnh hưởng. Ví dụ, khi dữ liệu định danh hoặc thông tin tài chính của người dân bị lộ, cơ quan quản lý có thể đã nhận được báo cáo nhưng người dân vẫn không biết dữ liệu nào bị ảnh hưởng, có nguy cơ bị giả mạo, lừa đảo hay không và phải liên hệ với ai để được hỗ trợ.
Vì vậy, đề nghị bổ sung tại Điều 22 trách nhiệm thông báo kịp thời cho cá nhân, tổ chức bị ảnh hưởng khi sự cố có nguy cơ gây thiệt hại đáng kể; thông tin phải nêu rõ phạm vi dữ liệu bị ảnh hưởng, nguy cơ phát sinh, biện pháp khắc phục và đầu mối hỗ trợ. Đồng thời, cần kết nối với Điều 26 để xác định trách nhiệm tiếp nhận phản ánh, hỗ trợ xác minh thiệt hại, giải quyết yêu cầu khắc phục và bồi thường theo quy định của pháp luật.
Thứ tư, về nguyên tắc xác định trách nhiệm và xử lý vi phạm tại Điều 26; đồng thời hoàn thiện mối liên hệ giữa Điều 8, Điều 10 và Điều 11.
Theo đại biểu, không thể đồng nhất việc xảy ra sự cố an ninh dữ liệu với việc chủ thể quản lý đương nhiên có hành vi vi phạm pháp luật. Một cơ quan, tổ chức có thể đã thực hiện đầy đủ biện pháp bảo vệ nhưng vẫn bị tấn công tinh vi từ bên ngoài. Ngược lại, có trường hợp biết sự cố nhưng cố tình che giấu, không báo cáo hoặc không khắc phục, làm hậu quả nghiêm trọng hơn. Do đó, đề nghị Điều 26 bổ sung nguyên tắc xác định trách nhiệm trên cơ sở hành vi vi phạm, nghĩa vụ pháp lý, mức độ lỗi, khả năng kiểm soát và mối quan hệ nhân quả với hậu quả xảy ra. Cần phân biệt hành vi cố ý xâm phạm dữ liệu, hành vi thiếu trách nhiệm với sự cố khách quan ngoài khả năng kiểm soát hợp lý của chủ thể.
Đối với Điều 8, Điều 10 và Điều 11, đề nghị xem xét cả rủi ro phát sinh từ việc tổng hợp, liên kết và suy luận dữ liệu. Tuy nhiên, cần tránh yêu cầu đánh giá, thẩm định lại toàn bộ khi chỉ thay đổi kỹ thuật mà mục đích, phạm vi khai thác và mức độ rủi ro không thay đổi đáng kể; cần cho phép kế thừa kết quả đánh giá hợp pháp trước đó và chỉ đánh giá bổ sung phần thực sự phát sinh rủi ro mới.
Đại biểu Trịnh Ngọc Phương nhấn mạnh rằng chất lượng của Luật An ninh dữ liệu không chỉ nằm ở việc quy định chặt chẽ các biện pháp bảo vệ, mà quan trọng hơn là phải thiết kế được một cơ chế quản trị thống nhất: ai quản lý, ai khai thác, ai kiểm soát hệ thống thì phải có trách nhiệm tương ứng; người dân bị ảnh hưởng phải được bảo vệ và việc xử lý vi phạm phải đúng hành vi, đúng mức độ lỗi. Đặc biệt, phải bảo đảm trách nhiệm đi đôi với quyền hạn, nhân lực và điều kiện thực hiện, nhất là đối với chính quyền cấp xã trong mô hình chính quyền địa phương hai cấp hiện nay. Theo đó, đại biểu đề nghị cơ quan soạn thảo tiếp tục rà soát, chỉnh lý các điều khoản có liên quan theo hướng trên để Luật sau khi được ban hành vừa bảo đảm yêu cầu an ninh dữ liệu, vừa có tính khả thi trong thực tiễn.
Hoàng Long
Ý kiến bạn đọc
- Đang truy cập2,037
- Hôm nay237,900
- Tháng hiện tại1,480,144
- Tổng lượt truy cập14,631,268